Apache Tomcatに複数の脆弱性!対象バージョンと修正版、アップデート方法を解説
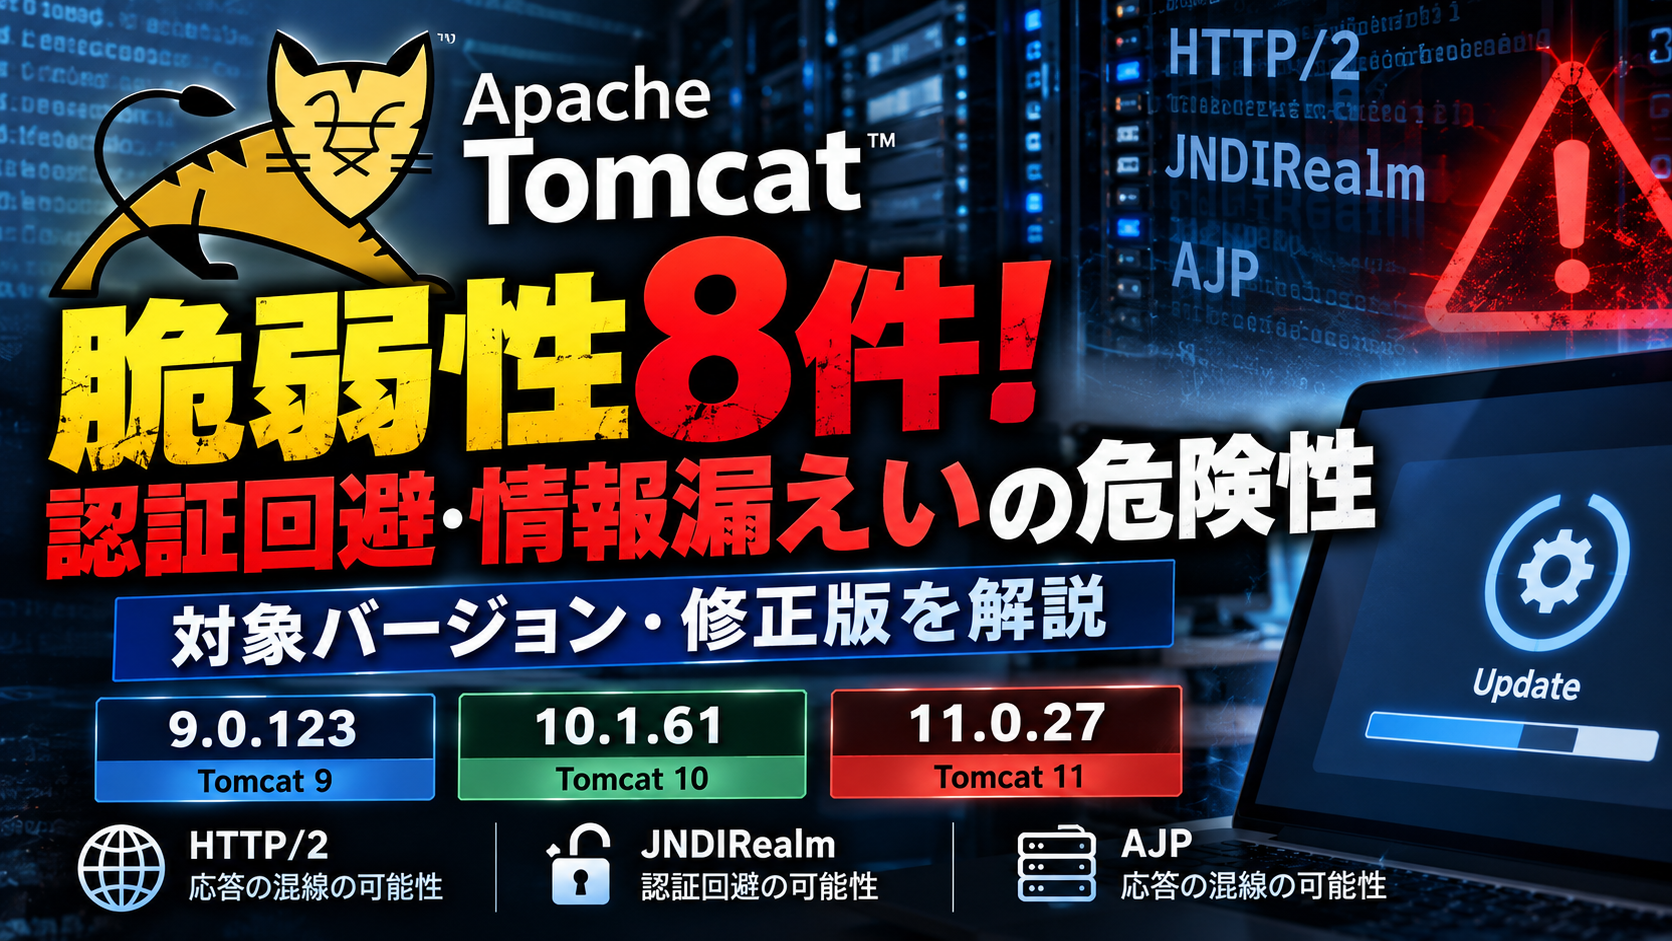
JavaのWebアプリケーションを動かすために使われる「Apache Tomcat」で、複数の脆弱性が公表されました。
2026年10月20日に公開された脆弱性情報では、Tomcat 9系、10系、11系に関係する問題が案内されています。
主な問題には、HTTP通信の処理で別のリクエストとレスポンスが混ざる可能性や、特定の認証方式で正しいパスワードを使わずに認証される可能性などがあります。
これらの問題に対応する修正版として、Tomcat 9.0.123、10.1.61、11.0.27が提供されています。
個別の修正パッチは用意されておらず、Apache Software Foundation(ASF)は修正版へのアップグレードを案内しています。
この記事では、Apache Tomcatとはどのようなソフトウェアなのか、今回公表された脆弱性の内容、影響を受ける機能、更新先のバージョン、サポート終了予定について紹介します。
- Apache Tomcatとは?JavaのWebアプリを動かすソフトウェア
- Apache Tomcatで何が起きた?2026年10月に脆弱性情報を公開
- Tomcatの脆弱性は全部で8件?主な問題を解説
- 窓の杜もApache Tomcatの脆弱性を報道
- Apache Tomcatの修正版は?更新先バージョン一覧
- Tomcatのアップデート方法と確認ポイント
- Tomcatの更新・セキュリティ対策を解説する動画
- Tomcat 10.0系はサポート終了!移行が必要
- Tomcat 9.0系は2027年3月31日にサポート終了予定
- 今回のTomcat脆弱性はすでに悪用されている?
- Apache Tomcatの脆弱性情報まとめ
- まとめ
- 参考・公式リンク
Apache Tomcatとは?JavaのWebアプリを動かすソフトウェア
Apache Tomcat(アパッチ・トムキャット)は、Javaで作られたWebアプリケーションを動かすためのソフトウェアです。
企業のWebシステムや業務アプリケーションなど、Javaを使ったさまざまなサービスで利用されています。
オープンソースのソフトウェアとして、Apache Software Foundation(ASF)が開発・公開しています。
Tomcatには複数のバージョンがあり、今回の脆弱性情報では主に9.0系、10.1系、11.0系が対象となっています。
Tomcatを利用している企業やシステム管理者は、使用中のバージョンを確認し、必要に応じて更新することが求められます。
Apache Tomcatで何が起きた?2026年10月に脆弱性情報を公開
Apache Tomcatでは、2026年10月に複数の脆弱性に対応する修正版が公開されました。
2026年10月12日には、次のバージョンがリリースされています。
- Apache Tomcat 9.0.123
- Apache Tomcat 10.1.61
- Apache Tomcat 11.0.27
その後、10月20日に脆弱性に関する情報が公開されました。
Apache Software Foundation公式が修正版を発表
Apache Software Foundationの公式Xでは、Tomcat 9.0.123、10.1.61、11.0.27の公開を案内しています。
今回の修正版を確認するうえで参考になる公式投稿です。
Apache Tomcatの公式サイトでは、各バージョンに関する脆弱性情報が公開されています。
今回の情報には、HTTP/2の通信処理、ユーザー認証、AJP通信などに関係する問題が含まれています。
Apache Tomcatの公式セキュリティ情報
Tomcatの脆弱性は全部で8件?主な問題を解説
今回のApache Tomcatのセキュリティ情報では、複数の脆弱性が公表されています。
各バージョンの脆弱性情報には合計8件が掲載されており、その中でも注目されるのがHTTP/2、JNDIRealm、AJPに関する問題です。
主な脆弱性を整理すると、次の通りです。
| 脆弱性番号 | 主な問題 | 関連するバージョン系統 |
|---|---|---|
| CVE-2026-101356 | HTTP/2通信でリクエストとレスポンスが混ざる可能性 | Tomcat 9・10・11 |
| CVE-2026-101296 | 特定の認証方式で正しいパスワードなしに認証される可能性 | Tomcat 9・10・11 |
| CVE-2026-103119 | AJP通信で応答が混ざる可能性 | Tomcat 11 |
それぞれの問題について説明します。
① HTTP/2の通信処理で応答が混ざる可能性
CVE-2026-101356は、HTTP/2通信の非同期処理に関係する脆弱性です。
HTTP/2は、Webブラウザーとサーバーの間でデータをやり取りする通信方式の一つです。
今回の問題では、特定の条件下でリクエストとレスポンスの対応関係が正しく処理されず、別の通信の応答が混ざる可能性が指摘されています。
Webサービスでは、利用者ごとに異なる情報を処理するため、通信内容が正しく対応することが重要です。
影響の有無は、利用しているTomcatのバージョンや通信機能によって異なります。
② JNDIRealmの認証処理に問題
CVE-2026-101296は、JNDIRealmの認証処理に関係する脆弱性です。
JNDIRealmは、外部のディレクトリサービスなどを利用して、ユーザーの認証を行う仕組みです。
今回の問題では、GSSAPI以外のSASL認証方式を利用した場合、正しいパスワードを入力しなくても認証が成功する可能性があるとされています。
すべてのTomcat環境で発生するわけではなく、該当する認証方式を使用しているかどうかが重要です。
外部の認証システムと連携している場合は、設定内容を確認する必要があります。
GOROman氏が認証回避の条件を解説
GOROman氏はXで、JNDIRealmの認証方式に関する条件と修正版について紹介しています。
今回の認証処理に関する脆弱性を確認する際の関連投稿です。
③ Tomcat 11のAJP通信で応答が混ざる可能性
CVE-2026-103119は、Apache Tomcat 11系に関係するAJP通信の脆弱性です。
AJPは、WebサーバーとTomcatを接続する際などに利用される通信方式です。
今回の問題では、特定の条件下で、本来とは異なる通信の応答が混ざる可能性があるとされています。
AJPを利用しているTomcat 11の環境では、対象バージョンと修正版を確認することが重要です。
窓の杜もApache Tomcatの脆弱性を報道
国内のITニュースサイト「窓の杜」でも、今回のApache Tomcatの脆弱性と修正版が紹介されています。
窓の杜の記事では、複数の脆弱性が公開されたことや、対応するバージョンについて報じています。
なお、脆弱性の深刻度については、報道記事とApache Software Foundationの公式表記が異なる場合があります。
正確な影響範囲や深刻度を確認する際には、ASFの公式セキュリティ情報もあわせて参照してください。
Apache Tomcatの修正版は?更新先バージョン一覧
今回の脆弱性に対応する修正版として、Apache Tomcat 9.0.123、10.1.61、11.0.27が案内されています。
Apache Software Foundationは、今回の問題について個別の修正パッチを提供していません。
そのため、影響を受ける環境では、修正版へのアップグレードが基本的な対応となります。
| 使用しているTomcat | 今回案内された修正版 |
|---|---|
| Tomcat 9.0系 | 9.0.123 |
| Tomcat 10.1系 | 10.1.61 |
| Tomcat 11.0系 | 11.0.27 |
すでにこれらの修正版以降を使用している場合は、今回の脆弱性について修正が含まれているかを公式情報で確認してください。
なお、脆弱性ごとに影響を受けるバージョンの範囲は異なります。
使用中のバージョンが対象となるかどうかは、Apache Tomcatの公式セキュリティ情報で確認できます。
セキュリティ対策Labも修正版を紹介
セキュリティ対策LabのX投稿では、今回公表された脆弱性8件と、対応する修正版について紹介されています。
認証回避や情報露出などの問題が取り上げられています。
Tomcatのアップデート方法と確認ポイント
今回の問題に対応するためには、まず現在利用しているTomcatのバージョンを確認する必要があります。
更新する際には、利用しているWebアプリケーションへの影響も確認することが重要です。
① 現在のTomcatのバージョンを確認する
Tomcatの管理画面やサーバーの設定、インストール情報などから、現在利用しているバージョンを確認します。
複数のシステムでTomcatを使用している場合は、それぞれのバージョンを確認してください。
② 対象となる脆弱性を確認する
Apache Tomcatの公式セキュリティ情報で、使用しているバージョンが影響範囲に含まれているかを確認します。
HTTP/2、JNDIRealm、AJPなど、今回問題となった機能を使用しているかどうかも確認する必要があります。
③ 修正版への更新を検討する
影響を受けるバージョンを使用している場合は、修正版へのアップグレードを検討してください。
更新によってアプリケーションの動作が変わる可能性もあるため、業務システムなどでは事前の動作確認が重要です。
また、Tomcatを単独で導入している場合と、別の製品に組み込まれた形で利用している場合では、更新方法が異なることがあります。
組み込み製品を使用している場合は、製品の提供元が案内する更新方法も確認してください。
Tomcatの更新・セキュリティ対策を解説する動画
Apache Tomcatの開発元であるApache Software Foundationは、Tomcatの運用やセキュリティ対策を扱う講演動画も公開しています。
今回の2026年10月の脆弱性8件を直接解説した動画ではありませんが、更新作業や安全な運用を考える際の参考になります。
Tomcatを更新しやすくする構成を解説
Apache Software Foundationが公開した「Split your Tomcat Installation for Easier Upgrades」は、2020年の講演動画です。
Tomcat本体と独自の設定を分けて管理することで、アップグレードしやすくする方法が説明されています。
Tomcatの更新を計画している管理者向けの内容です。動画は英語です。
Apache Tomcatのセキュリティ対策を解説
「Locking down Apache Tomcat」は、2019年に公開されたセキュリティ対策に関する講演動画です。
サーバーの設定、ネットワーク、アプリケーションなど、Tomcatを安全に運用するための確認事項を扱っています。
今回の脆弱性に関する直接の解説ではありませんが、基本的なセキュリティ対策を理解するための参考動画です。こちらも英語です。
Tomcat 10.0系はサポート終了!移行が必要
Apache Tomcat 10.0系は、すでにサポートが終了しています。
サポートが終了したバージョンでは、今後新たな脆弱性が見つかっても、通常のセキュリティ更新が提供されません。
そのため、Tomcat 10.0系を利用している場合は、サポートされているTomcat 10.1系以降への移行を検討する必要があります。
なお、バージョンを変更する場合は、使用しているJavaのバージョンやアプリケーションとの互換性にも注意してください。
Tomcat 9.0系は2027年3月31日にサポート終了予定
Tomcat 9.0系についても、サポート終了が予定されています。
現在案内されているサポート終了予定日は、2027年3月31日です。
今回の脆弱性に対応するために9.0.123へ更新した場合でも、将来的には別のバージョンへの移行を検討する必要があります。
企業の業務システムなどで長期間利用している場合は、サポート終了までの期間を考慮し、移行計画を立てておくことが重要です。
今回のTomcat脆弱性はすでに悪用されている?
今回公表された脆弱性について、実際に攻撃に悪用された事例や、日本国内での被害状況は明らかになっていません。
脆弱性が存在することと、実際に攻撃が行われたことは別の問題です。
ただし、被害が報告されていない場合でも、影響を受けるソフトウェアを使い続けると、将来的な攻撃につながる可能性があります。
そのため、利用しているバージョンや設定を確認し、必要な更新を進めることが重要です。
Apache Tomcatの脆弱性情報まとめ
| 項目 | 内容 |
|---|---|
| 対象ソフトウェア | Apache Tomcat |
| 脆弱性情報の公開日 | 2026年10月20日 |
| 主な対象系統 | Tomcat 9・10・11 |
| 主な問題 | HTTP/2通信、認証処理、AJP通信 |
| Tomcat 9の修正版 | 9.0.123 |
| Tomcat 10の修正版 | 10.1.61 |
| Tomcat 11の修正版 | 11.0.27 |
| 個別パッチ | 提供なし |
| 推奨される対応 | 修正版へのアップグレード |
| Tomcat 10.0系 | サポート終了済み |
| Tomcat 9.0系 | 2027年3月31日サポート終了予定 |
| 国内での被害 | 確認されていない |
まとめ
Apache Tomcatでは、2026年10月に複数の脆弱性情報が公開されました。
今回の主な問題には、HTTP/2の通信処理で応答が混ざる可能性、JNDIRealmの認証処理に関する問題、Tomcat 11のAJP通信に関する問題が含まれています。
修正版として案内されているのは、Tomcat 9.0.123、10.1.61、11.0.27です。
個別の修正パッチは提供されていないため、対象となる環境では修正版へのアップグレードが必要です。
また、Tomcat 10.0系はすでにサポートが終了しており、Tomcat 9.0系についても2027年3月31日にサポート終了が予定されています。
Tomcatを利用している場合は、現在のバージョンと使用機能を確認し、必要なセキュリティ更新と今後の移行計画を検討してください。
コメント