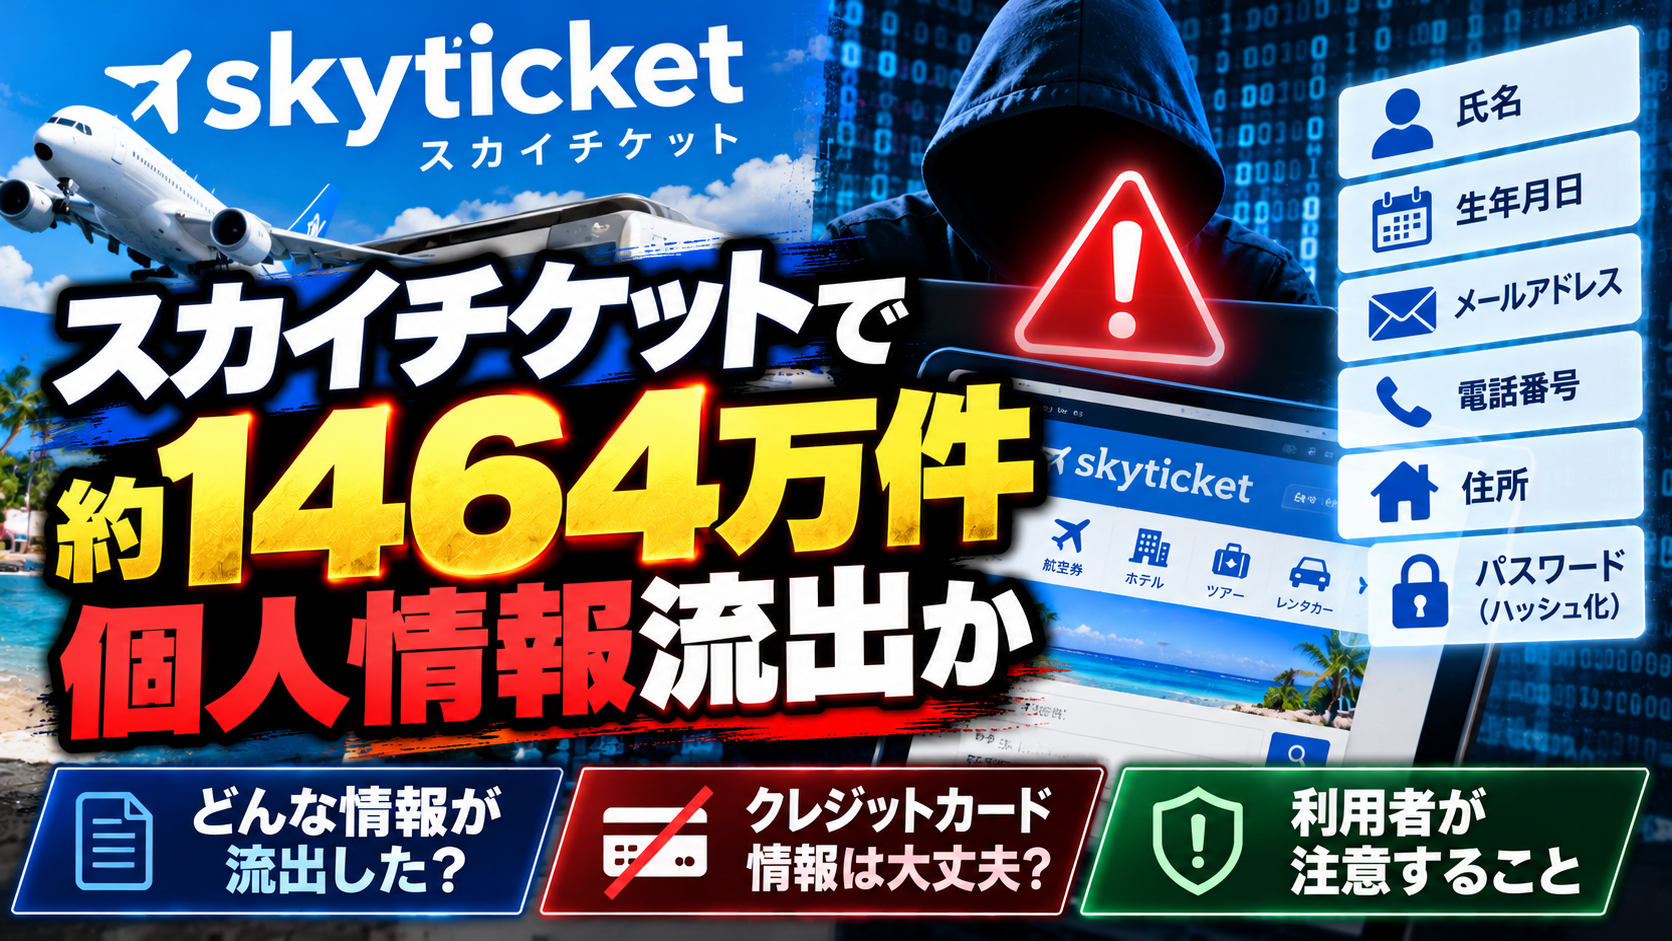
旅行比較・予約サイト「skyticket(スカイチケット)」で、第三者による不正アクセスが発生し、約1464万件の顧客情報が流出、または流出した可能性があることが公表されました。
対象となる可能性がある情報には、氏名や生年月日、メールアドレス、電話番号、住所などが含まれます。一方で、運営会社はクレジットカード番号とパスポート画像については保存しておらず、今回の対象には含まれないと説明しています。
スカイチケットでは約1464万件の顧客情報が影響を受けた可能性があります。
また、約413万件にはハッシュ化されたログインパスワードが含まれるとされています。
スカイチケットで何があった?
スカイチケットを運営する株式会社アドベンチャーは、第三者による不正アクセスを受け、顧客情報が流出、または流出した可能性があると発表しました。
公表内容によると、不正アクセスは2026年10月2日から4日にかけてサーバーなどに対して行われ、10月5日に発覚したとされています。
会社は、不正アクセスに使われた経路を遮断し、必要な対策を行ったと説明しています。
影響を受けた可能性がある顧客情報は約1464万件です。ただし、この件数すべてについて実際に外部へ流出したことが確認されたわけではありません。
Xでも、不正アクセスの内容や「クレジットカード情報は含まれていない」とする報道を紹介する投稿が見られます。
上の動画では、スカイチケットを運営するアドベンチャーの発表内容や、約1464万件の顧客情報が影響を受けた可能性について報じられています。
どんな情報が流出した可能性がある?
対象となるのは、skyticketに登録または入力された顧客情報です。
公表されている主な情報は次のとおりです。
| 項目 | 内容 |
|---|---|
| 対象件数 | 約1464万件 |
| 対象情報 | 氏名、生年月日、メールアドレス、電話番号、住所など |
| パスワード | 約413万件にハッシュ化されたログインパスワードが含まれる |
| 発覚日 | 2026年10月5日 |
| 原因 | 第三者による不正アクセス |
また、返金に関する別の事案では、返金先の口座情報が含まれる可能性もあるとされています。
クレジットカード番号やパスポート画像は大丈夫?
株式会社アドベンチャーは、クレジットカード番号とパスポート画像については保存していないため、今回の不正アクセスによる流出はないと説明しています。
そのため、今回公表された内容では、クレジットカード番号やパスポート画像が流出対象に含まれているとはされていません。
パスワードへの影響は?
約1464万件の対象情報のうち、約413万件にはハッシュ化されたログインパスワードが含まれるとされています。
ハッシュ化とは、パスワードそのものをそのまま保存するのではなく、一定の方法で変換した状態で保存する仕組みです。
スカイチケットは、対象となる利用者に対してパスワードを変更するよう案内しています。
特に、スカイチケットと同じパスワードをほかのサービスでも使用している場合は、それらのサービスでも変更を検討したほうがよいでしょう。
不正利用や二次被害は確認されている?
公表時点では、会員1人への不正ログインを除き、今回の不正アクセスに関連する二次被害は確認されていないとされています。
ただし、今後の調査で新たな事実が判明する可能性もあるため、対象者はスカイチケットからの案内を確認する必要があります。
利用者には実際に案内メールが届いている
対象となる利用者への連絡は順次行われています。X上では、実際に情報流出に関する案内メールが届いたという投稿も見られます。
この投稿では、案内メールが届いたことに加え、設定画面でエラーが表示されたことも報告されています。
続く投稿では、メール内のリンクだけに頼らず、公式サイトから情報を確認することにも触れています。
利用者はどう対応すればいい?
スカイチケットは、対象となる利用者に対して順次メールで連絡するとしています。
案内メールを受け取った場合でも、メール本文に記載されたリンクから直接操作するのではなく、普段利用している方法で公式サイトや公式アプリを開き、パスワードを変更するよう案内されています。
これは、今回の情報流出に便乗したフィッシングメールやなりすましサイトによる被害を防ぐためです。
スカイチケットを名乗るメールやSMSが届いた場合は、送信元やURLをよく確認し、不審なリンクを開かないよう注意してください。
こちらの動画では、今回の不正アクセスについて、氏名や電話番号、住所など、対象となる可能性がある情報が紹介されています。
なぜスカイチケットが話題になった?
今回の発表が大きく注目された理由は、影響を受けた可能性がある顧客情報が約1464万件と非常に多いためです。
また、氏名や住所、メールアドレスなどに加え、一部ではハッシュ化されたログインパスワードも対象となる可能性があることから、利用者の間で不安が広がっています。
一方で、クレジットカード番号とパスポート画像については保存しておらず、流出していないと説明されています。
現時点で分かっていること
| 項目 | 公表内容 |
|---|---|
| 事案 | 第三者による不正アクセス |
| 発覚日 | 2026年10月5日 |
| 対象件数 | 約1464万件 |
| 対象情報 | 氏名、生年月日、メールアドレス、電話番号、住所など |
| パスワード | 約413万件にハッシュ化されたログインパスワードが含まれる |
| カード番号・パスポート画像 | 保存しておらず、流出していないと説明 |
| 二次被害 | 会員1人への不正ログイン以外は、公表時点で確認されていない |
| 会社の対応 | 不正アクセス経路の遮断、対策実施、対象者への順次連絡 |
まとめ
スカイチケットでは、第三者による不正アクセスにより、約1464万件の顧客情報が流出、または流出した可能性があることが公表されました。
対象となる可能性がある情報には、氏名、生年月日、メールアドレス、電話番号、住所などが含まれます。また、約413万件にはハッシュ化されたログインパスワードが含まれるとされています。
一方で、クレジットカード番号とパスポート画像については保存しておらず、今回の対象には含まれないと説明されています。
対象者には順次メールで案内される予定です。パスワードを変更する際は、メール内のリンクではなく、公式サイトや公式アプリから操作するようにしてください。
コメント