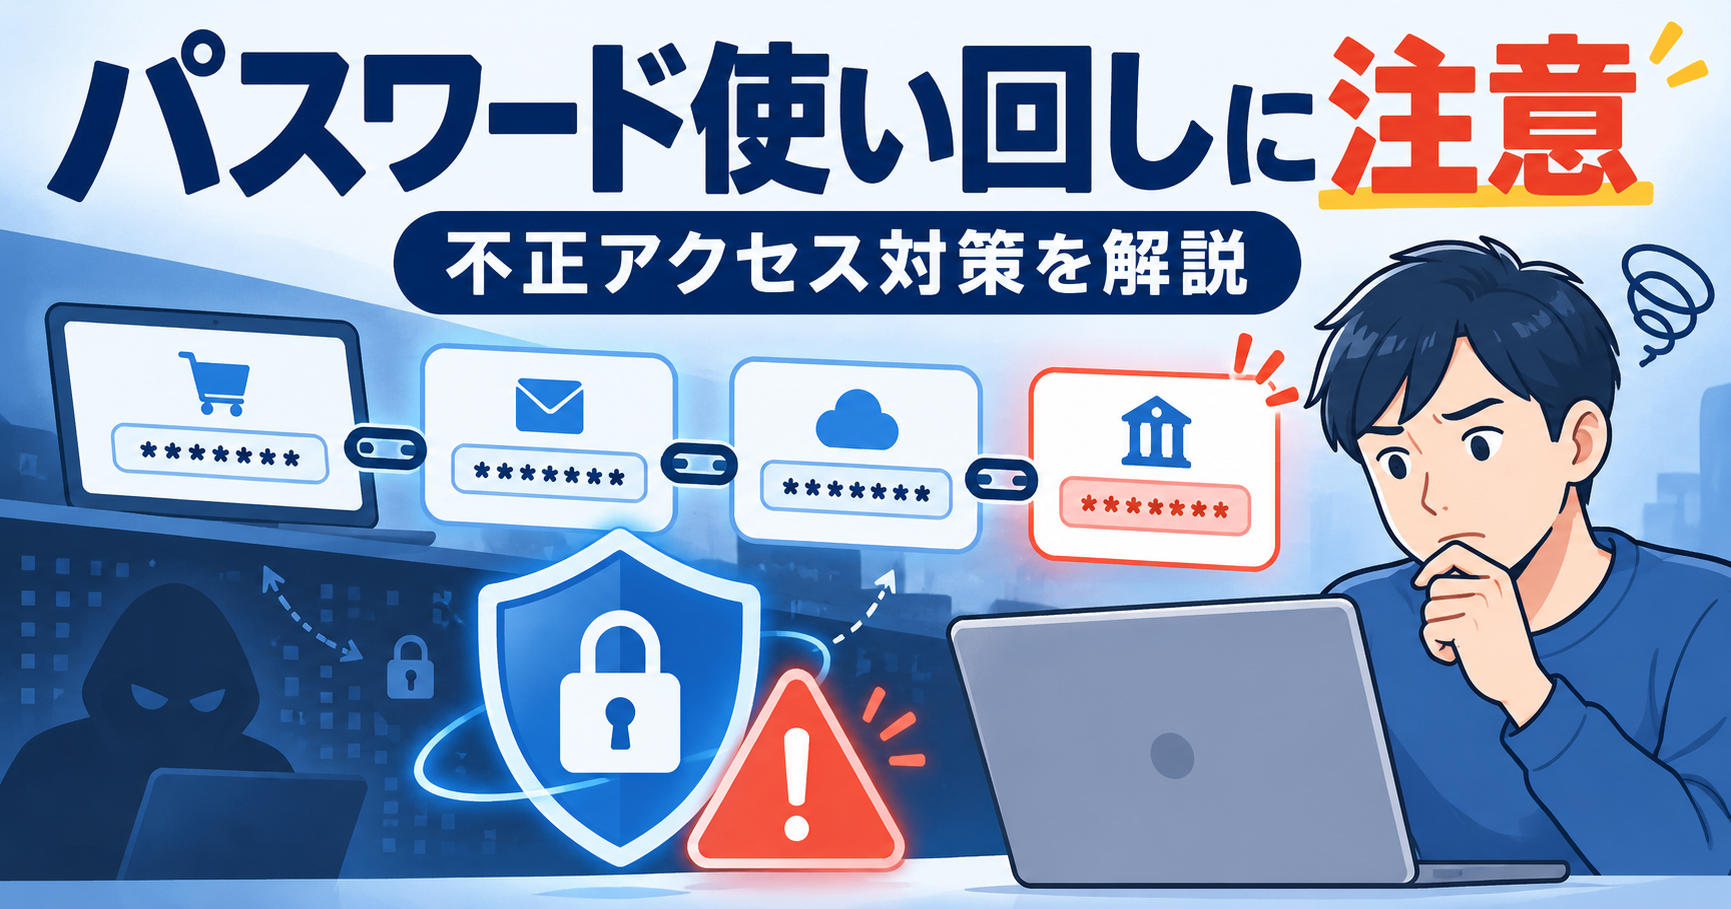
不正アクセスへの注意が高まる中、パスワードの「使い回し」をやめるよう求める呼びかけが2026年10月6日に注目されています。古川デジタル相が、パスワードの使い回しを避けることや、多要素認証を利用することなどを呼びかけたためです。
同じパスワードを複数のサービスで使っていると、1か所から情報が漏れただけで、メールやSNS、通販サイトなど別のサービスまで不正ログインされる危険があります。
特に重要なのは、サービスごとに異なるパスワードを設定し、多要素認証を有効にすることです。
パスワードの使い回しとは?
パスワードの使い回しとは、同じパスワードを複数のサービスで使用することです。
例えば、メール、SNS、ネット通販、動画配信サービスなどで、同じメールアドレスとパスワードを設定しているケースが該当します。
覚えるパスワードが少なくなるため便利に感じますが、どこか1つのサービスからログイン情報が漏えいすると、別のサービスにも不正ログインされる可能性があります。
なぜ今話題になっている?
2026年10月6日、古川デジタル相が不正アクセスへの対策として、利用者に基本的なセキュリティ対策を呼びかけました。
報道によると、主に次の3点を挙げています。
- パスワードの使い回しをやめる
- 多要素認証を利用する
- 不審なメールやSNSのメッセージに注意する
デジタル庁公式Xでも、10月6日の古川大臣の記者会見が案内されています。
今回の発言を実際の映像で確認したい場合は、デジタル庁が公開している記者会見動画でも確認できます。
日常的に利用するインターネットサービスが増える中、一人ひとりがアカウントを守るための基本対策を見直す必要があるとして、改めて注意が呼びかけられています。
SNSではさまざまな反応
今回の注意喚起を受け、Xではパスワードの使い回しを見直そうとする声が出る一方、報道の伝え方や、企業側から情報が漏えいした場合に個人だけでは防ぎきれないという意見も投稿されています。
「自分の情報は自分で守る」という部分だけを見ると、利用者側に責任を求めているように受け取られる可能性があるとして、使い回し防止や多要素認証といった具体的な対策まで確認することが重要だという反応もあります。
また、個人でパスワード管理などの対策はできても、企業やサービス提供者側から個人情報が流出した場合には、利用者だけでは防げない部分があるという指摘もあります。
利用者側の対策と、サービスを運営する企業側のセキュリティ対策は、分けて考える必要があります。
パスワードを使い回すと何が起きる?
特に注意したいのが、「パスワードリスト攻撃」と呼ばれる不正ログインの手口です。
これは、過去に流出したメールアドレスやID、パスワードの組み合わせを使って、別のサービスへのログインを試す攻撃です。
- あるサービスからメールアドレスとパスワードが漏れる
- 攻撃者がその組み合わせを別のサービスでも試す
- 同じパスワードを使っていると、不正ログインに成功してしまう
例えば、通販サイトから漏れたパスワードと同じものをメールやSNSでも使用していた場合、被害が別のアカウントまで広がる可能性があります。
このように、1つのパスワード漏えいが複数のサービスへ連鎖することが、使い回しの大きな危険性です。
今すぐできる対策は?
最も重要なのは、サービスごとに異なるパスワードを使用することです。
あわせて、次のような対策を取ることで、アカウントを乗っ取られる危険を減らせます。
- サービスごとに異なるパスワードを設定する
- 推測されにくい長いパスワードを使用する
- パスワードマネージャーを利用する
- 多要素認証(MFA・2段階認証)を有効にする
- 不審なメールやSMS、SNSのリンクを安易に開かない
- 身に覚えのないログイン通知が届いた場合は、すぐにパスワードを変更する
今回の報道をきっかけに、実際に使い回していたパスワードを変更しようという反応も見られました。
パスワードマネージャーを使う方法も
「サービスごとに違うパスワードを覚えるのは難しい」という人には、パスワードマネージャーの利用も選択肢です。
パスワードマネージャーを使えば、それぞれのサービスに異なる複雑なパスワードを設定しながら、自分ですべてを暗記する必要を減らせます。
Xでも、複雑なパスワードを無理に覚えるのではなく、パスワード管理の仕組みを活用することについての投稿が見られます。
ブラウザやスマートフォンにもパスワード管理機能が用意されているため、自分が利用している端末の機能を確認してみるのもよいでしょう。
多要素認証も有効にする
パスワードだけでなく、多要素認証を設定することも重要です。
多要素認証では、パスワードに加えて、スマートフォンへの確認通知や認証アプリなど、別の方法による本人確認を行います。
仮にパスワードが第三者に知られてしまっても、それだけではログインできない仕組みにすることで、不正アクセスのリスクを下げることができます。
今回の会見でも、多要素認証の利用は主要な対策の一つとして呼びかけられています。当日の発言は日テレNEWSが公開している会見映像でも確認できます。
特にメールアカウントは注意
多くのサービスでは、パスワードを忘れた場合の再設定にメールアドレスを使用します。
そのため、メールアカウントを乗っ取られると、ほかのサービスのパスワードまで変更されてしまう可能性があります。
メールのパスワードを他のサービスと同じものにせず、多要素認証を設定しておくことが特に重要です。
まとめ
- パスワードの使い回しは、1つの情報漏えいから複数のアカウントへ被害が広がる原因になります。
- 過去に流出したIDやパスワードを別のサービスで試す「パスワードリスト攻撃」に利用されることがあります。
- サービスごとに異なるパスワードを設定することが重要です。
- パスワードマネージャーを利用すると、複数のパスワードを管理しやすくなります。
- 多要素認証を有効にすることで、不正ログイン対策をさらに強化できます。
- 利用者側だけでなく、サービスを提供する企業側のセキュリティ対策も重要です。
同じパスワードを長期間、複数のサービスで使用している場合は、まずメールやSNS、通販サイトなど重要なアカウントから設定を見直してみてください。

コメント