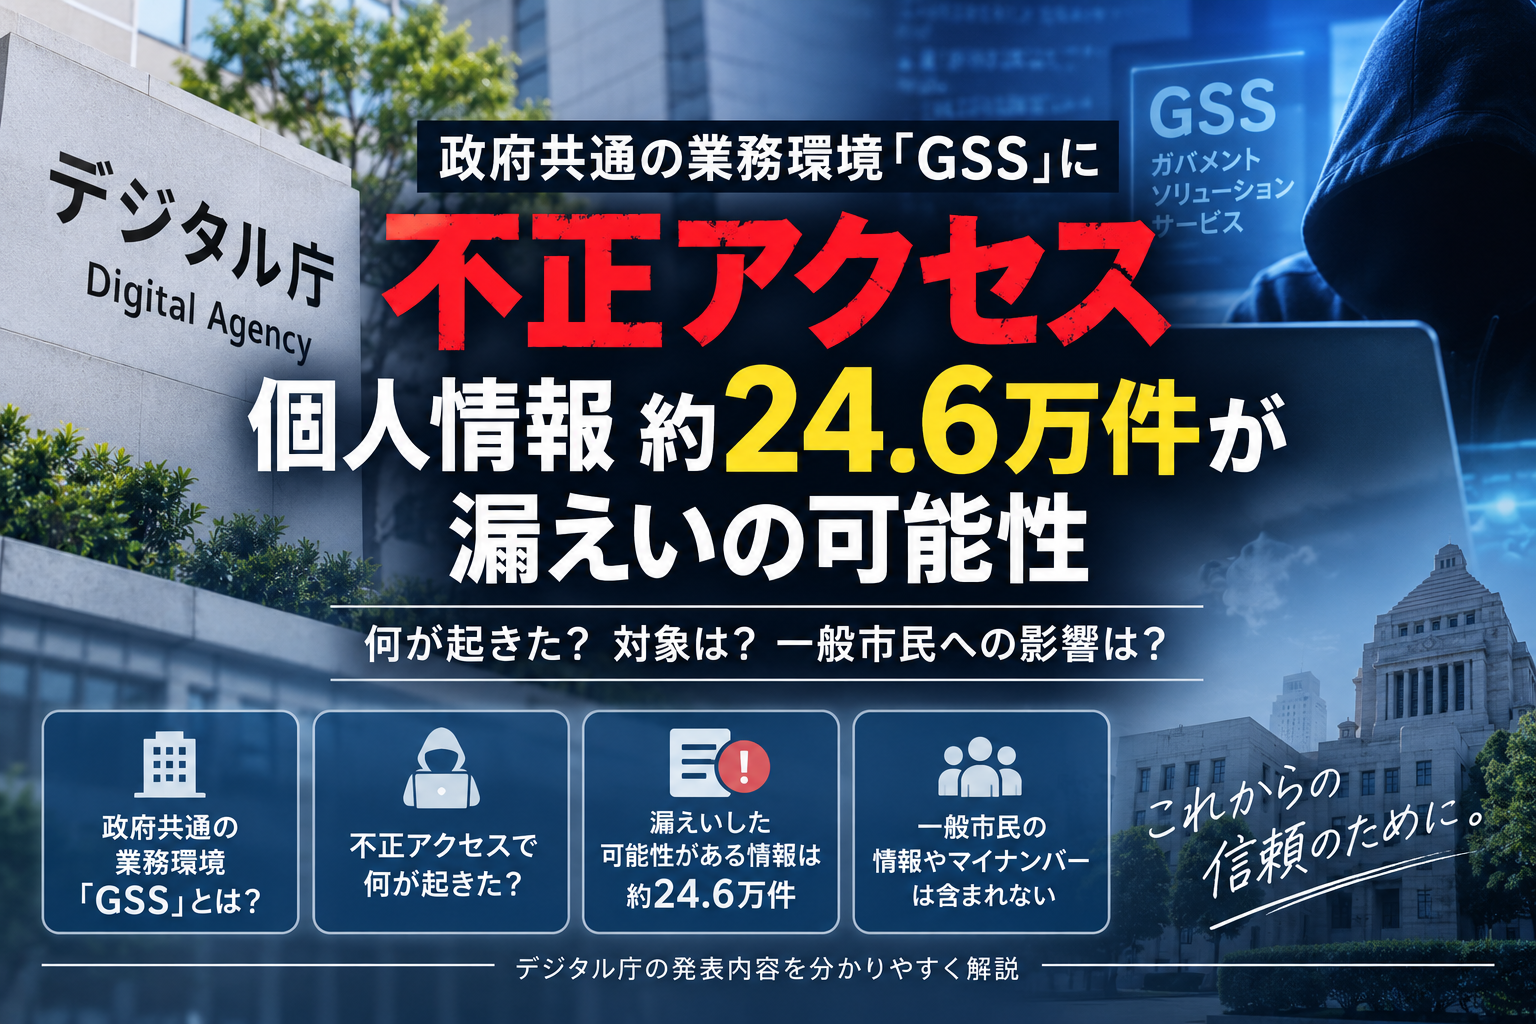
デジタル庁は2026年9月11日、政府共通の業務環境「GSS」への不正アクセスにより、職員などの個人情報約24.6万件が外部に漏えいした可能性があると公表しました。
対象には氏名、メールアドレス、電話番号、住所などが含まれる可能性があります。一方で、一般市民の個人情報やマイナンバー、口座情報、年金番号は含まれないと説明されています。この記事では、GSSとは何か、不正アクセスで何が起きたのか、漏えいの対象やデジタル庁の対応について紹介します。
GSSとは?
GSSは「ガバメントソリューションサービス」の略です。
デジタル庁が運用し、各府省庁に業務用PCやネットワークなどを提供する政府共通の標準業務環境を指します。
今回の不正アクセスは、このGSSが対象となったものです。行政職員などが業務で利用する環境への侵入であり、一般向けサービスそのものに直接不正アクセスがあったという発表ではありません。
NHKも、デジタル庁が運用するGSSへの不正アクセスについて報じています。
GSSの概要は、デジタル庁の公式サイトでも紹介されています。
GSSへの不正アクセスで何があった?
デジタル庁によると、2026年6月25日にGSS内で大量のファイルへアクセスした形跡が検知されました。
その後の調査で、7月9日にVPN機器の脆弱性を悪用して第三者が侵入していたことが判明したとしています。
VPNは、外部から組織内のネットワークへ接続するために使われる仕組みです。
不正アクセスが判明した後、デジタル庁は侵入に使われたとみられるアカウントを停止し、外部との通信を遮断する対応を行いました。
| 時期 | 主な経緯 |
|---|---|
| 6月25日 | 大量のファイルへのアクセスを検知 |
| 7月9日 | VPN機器の脆弱性を悪用した侵入が判明 |
| 判明後 | アカウント停止、外部通信の遮断を実施 |
| 9月11日 | 個人情報漏えいの可能性と対応方針を公表 |
ANNでも今回の不正アクセスについて報じています。
漏えいした可能性がある情報は約24.6万件
今回、外部に漏えいした可能性がある個人情報は約24.6万件です。
対象となる可能性がある情報には、氏名、メールアドレス、電話番号、住所などが含まれています。
TBS NEWS DIGも、政府職員などの個人情報約24万6000件が漏えいした可能性があると報じています。
ただし、約24.6万件すべてが実際に外部へ持ち出されたと確定したわけではありません。デジタル庁は「漏えいした可能性がある情報」として公表しています。
また、一般市民の個人情報は含まれていないとされています。
マイナンバー、口座情報、年金番号についても、漏えいした可能性がある情報には含まれていないと説明されています。
現時点では、漏えいした可能性がある情報を悪用した二次被害は確認されていません。
なぜ大きなニュースになった?
今回の事案が注目されたのは、政府機関が共通で利用する業務環境に第三者が侵入し、約24.6万件という大規模な個人情報が漏えいした可能性が明らかになったためです。
さらに、侵入経路としてVPN機器の脆弱性が悪用されたと説明されたことも注目されています。
政府のネットワークから大量の個人情報が漏えいした可能性があることから、SNSでもセキュリティ対策を問題視する反応が広がっています。
デジタル庁は2026年9月11日、
— ヒートウェーブ株式会社 (@HeatWaveacademy) September 11, 2026
ガバメントソリューションサービス(GSS)への不正アクセスにより、
個人情報約24万6,000件が外部へ漏えいした可能性を発表しました。
第三者はVPN機器の脆弱性を利用して侵入。
保守運用担当者のアカウントを使用し、大量のファイルへアクセスしていました。… pic.twitter.com/O4retuVha9
一方で、攻撃者が誰だったのか、漏えいした可能性のある情報が実際に悪用されたのか、どのVPN製品や脆弱性が使われたのかといった詳細は公表されていません。
一般市民への影響はある?
デジタル庁の発表では、今回漏えいした可能性がある情報に、一般市民の個人情報は含まれていません。
また、マイナンバー、口座情報、年金番号も対象外とされています。
そのため、今回の発表内容だけを見る限り、一般市民のこれらの情報が漏えいした事案ではありません。
TBS NEWS DIGでは、政府ネットワークへの不正アクセスと、漏えいした可能性がある情報について映像でも報じています。
一方で、対象となった職員などについては、氏名やメールアドレス、電話番号、住所などが含まれる可能性があります。
デジタル庁は、対象者を特定したうえで順次個別に連絡するとしています。
不正アクセスの経緯にも注目
今回の不正アクセスでは、6月25日に大量のファイルへのアクセスを検知し、7月9日に第三者による侵入が判明しました。
その後、調査が進められ、9月11日に約24.6万件の個人情報が漏えいした可能性が公表されています。
SNSでは、政府の共通業務環境で大量の情報が扱われていたことや、ひとつの侵入から多くの情報へアクセスされた可能性についても注目されています。
デジタル庁の対応と今後の方針
デジタル庁は、不正アクセスの判明後に侵入に使われたとみられるアカウントを停止し、外部との通信を遮断しました。
今後は、漏えいした可能性がある情報の対象者を特定し、個別に連絡を進める方針です。
あわせて、脆弱性の管理方法や外部接続の仕組みについても見直すとしています。
今回の事案の詳細は、デジタル庁が公表した「GSSへの不正アクセスによる職員等の個人情報の漏えいの可能性について」で確認できます。
まとめ
GSSは、デジタル庁が各府省庁へ提供する業務用PCやネットワークなどの共通業務環境です。
2026年6月に大量のファイルへのアクセスが検知され、その後の調査でVPN機器の脆弱性を悪用した第三者の侵入が判明しました。
漏えいした可能性がある個人情報は約24.6万件で、氏名、メールアドレス、電話番号、住所などが含まれる可能性があります。
一方、一般市民の個人情報、マイナンバー、口座情報、年金番号は含まれないとされています。また、現時点で二次被害も確認されていません。
デジタル庁は、対象者への個別連絡を進めるとともに、脆弱性管理や外部接続方法の見直しを行う方針です。
コメント